
Wiedzą już całkiem powszechną jest, że w sytuacji otrzymania podejrzanych wiadomości tekstowych, e-maili, a nawet połączeń telefonicznych musimy zachować szczególną ostrożność i nie klikać w nieznane nam linki. Liczni oszuści również zdają sobie z tego sprawę, więc obmyślają coraz to nowsze, jeszcze bardziej podstępne metody wyłudzania danych lub pieniędzy. Wygląda na to, że najnowszym narzędziem wybieranym przez oszustów stały się zaproszenia kalendarzowe, wykorzystujące powszechnie stosowane, cieszące się zaufaniem oprogramowanie, które może nie być poddawane szczegółowej kontroli i wymykać się tym samym nawet najbardziej zaawansowanym systemom zabezpieczeń.
Niedroga i niezwykle skuteczna technika – badacze ds. bezpieczeństwa ostrzegają
Badacze ds. bezpieczeństwa z firmy Sublime ostrzegają użytkowników przed nową taktyką phishingową wymierzoną w kalendarze służbowe. W ostatnich miesiącach zaobserwowali gwałtowny wzrost liczby zgłoszeń dotyczących tych ataków. Jak sami zauważają – technika ta jest niedroga i ma większe szanse dotrzeć do niespodziewających się ataku użytkowników końcowych.
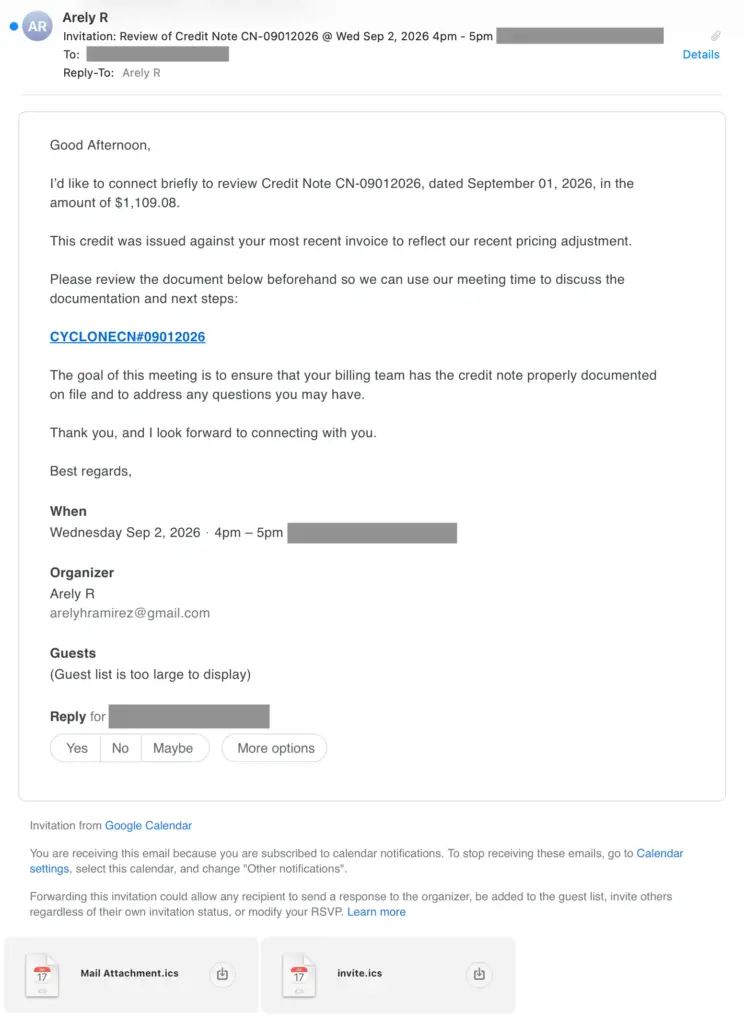
Firma tłumaczy, że typowe oszustwo phishingowe związane z zaproszeniami kalendarzowymi, znane również jako atak phishingowy typu ICS, rozpoczyna się w momencie, gdy użytkownik zauważa w swoim kalendarzu nieznane zaproszenie na spotkanie lub powiadomienie dotyczące kwestii finansowej. Podobnie jak w przypadku innych prób phishingu, zaproszenie może zawierać fakturę płatniczą lub kod QR.
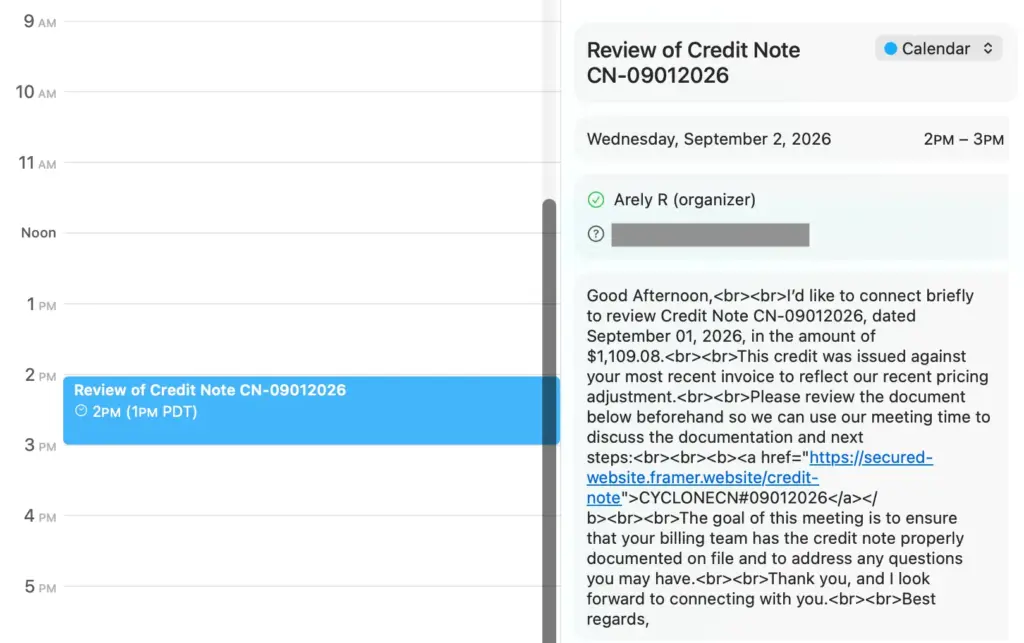
Po kliknięciu linku w zaproszeniu kalendarzowym, użytkownik zostaje przekierowany na fałszywą stronę internetową, która może prosić o podanie danych logowania lub zainstalować złośliwe oprogramowanie. Takie oszukańcze strony i pliki do pobrania często naśladują popularne serwisy firm takich jak Microsoft, Google, PayPal i innych znanych przedsiębiorstw.
Filtr antyspamowy może nie zadziałać – zaproszenie kalendarzowe i tak dotrze do odbiorcy
Oszuści mogą wysyłać wiadomości jednocześnie do skrzynek e-mailowych i kalendarzy użytkowników, aby zwiększyć szanse na przyciągnięcie ich uwagi. Nawet jeśli filtr antyspamowy klienta poczty elektronicznej wyłapie złośliwą wiadomość, zaproszenie do kalendarza może i tak dotrzeć do odbiorcy, ponieważ serwisy kalendarzowe, takie jak Kalendarz Google i Microsoft 365, obsługują zaproszenia w inny sposób, zwłaszcza gdy są skonfigurowane tak, by automatycznie dodawać wydarzenia z wiadomości e-mail.
Liczba incydentów phishingowych związanych z ICS wzrosła już o około 33 000%
Firma Sublime informuje, że liczba incydentów phishingowych związanych z ICS wzrosła już o około 33 000% w okresie od maja do września, co sugeruje, że metoda ta zyskuje na popularności w zawrotnym tempie. Liczba ataków podwajała się lub potrajała każdego miesiąca od maja do czerwca, a w kolejnych miesiącach wzrastała o ponad 1 000% miesięcznie.
Oprócz postrzeganej wiarygodności usług kalendarzowych Google i Microsoftu, phishing związany z ICS jest atrakcyjny dla atakujących, ponieważ jego przeprowadzenie jest niedrogie i pozwala wykorzystać luki w sposobie obsługi zaproszeń kalendarzowych. Fakt ten może tłumaczyć tak nagłe zwiększenie się skali problemu. Tym bardziej przestrzegamy przed tego rodzaju atakami. Jeśli otrzymacie podejrzaną wiadomość od nieznanego kontaktu – zweryfikujcie jej autentyczność za pośrednictwem innych kanałów komunikacji.
0 komentarzy