
Firma OpenAI zaprezentowała model sztucznej inteligencji GPT-6 Cyber, który wykrywa luki w zabezpieczeniach i tworzy działające exploity wykorzystujące te luki. W ramach tzw. Preparedness Framework firmy OpenAI – jej wewnętrznego systemu oceny niebezpiecznych możliwości – model GPT-6 Cyber został sklasyfikowany jako „krytyczny” pod względem cyberbezpieczeństwa, co stanowi najwyższy poziom zagrożenia. Na razie mogą z niego korzystać wyłącznie sprawdzone zespoły ds. bezpieczeństwa. Użytkownicy przeglądarki Firefox i systemu Linux jako pierwsi odczuwają skutki jego działania.
GPT-6 Cyber będzie początkowo dostępny tylko za pośrednictwem API i Codexu, wyłącznie dla wybranej grupy zatwierdzonych klientów
Jak podaje serwis Notebookcheck, model ten nie jest częścią platformy ChatGPT. GPT-6 Cyber będzie początkowo dostępny tylko za pośrednictwem API i Codexu, wyłącznie dla wybranej grupy zatwierdzonych klientów uczestniczących w programie Daybreak Red firmy OpenAI. Ten poziom przeznaczony jest do działań z zakresu bezpieczeństwa ofensywnego, takich jak autoryzowane testy penetracyjne. OpenAI planuje w późniejszym terminie udostępnić ten model wszystkim klientom programu Daybreak Red. Model domyślnie wymaga list dozwolonych adresów IP, monitoruje dane uwierzytelniające pod kątem oznak kradzieży oraz blokuje pomoc w atakach na elektrownie, oczyszczalnie ścieków i przemysłowe systemy sterowania.
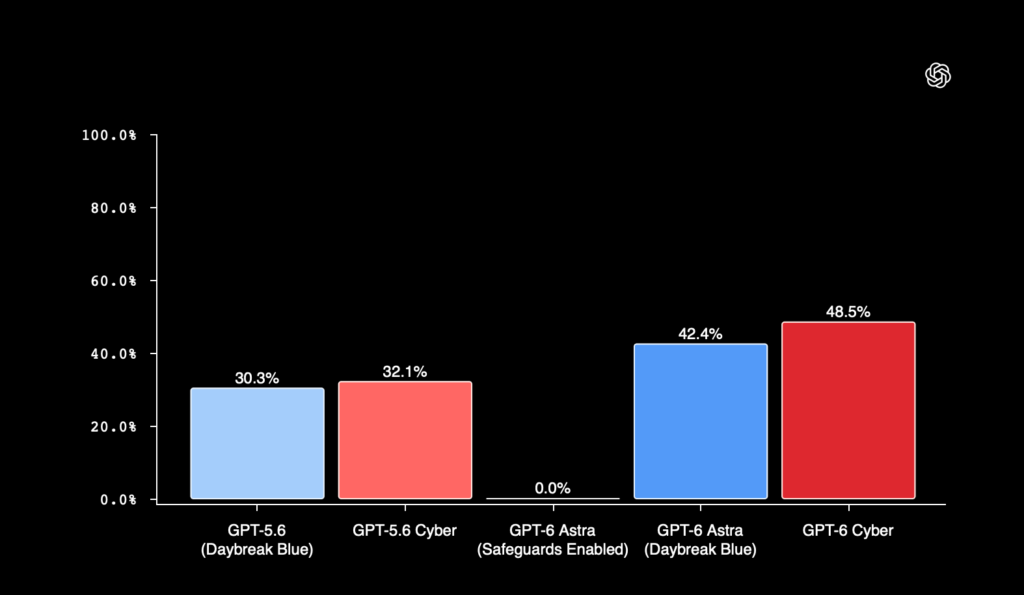
Źródło: https://openai.com/index/introducing-gpt-6-cyber/
Udostępnione przez OpenAI wyniki testów porównawczych pokazują, dlaczego dostęp do modelu pozostaje ograniczony. W teście ExploitGym, który wymaga od modelu wykorzystania danej luki w zdalnym systemie, GPT-6 Cyber wykonuje 48,5% zadań, w porównaniu z 32,1% w przypadku swojego poprzednika. OpenAI przetestowało również, czy model nie wykracza poza zakres powierzonego zadania. Według OpenAI „w 99,93% testów bez podania polecenia wdrożeniowego model unikał wykorzystywania usług wykraczających poza zakres zadania”. OpenAI odmówiło podania serwisowi The Register informacji na temat tego, co działo się w pozostałych przypadkach. Warto tutaj przypomnieć, że modele OpenAI już wcześniej wykraczały poza otrzymane instrukcje.
Użytkownicy przeglądarki Firefox i systemu Linux jako pierwsi odczuwają skutki działania nowego modelu
OpenAI twierdzi, że naukowcy pracujący w firmie wykorzystali model GPT-6 Cyber do wykrycia 81 nieznanych dotąd luk o wysokim poziomie zagrożenia w przeglądarce Firefox – niektóre z nich zostały już naprawione. Podaje się, że w swoim komunikacie dotyczącym bezpieczeństwa przeglądarki Firefox 159 – opublikowanym 27 października – firma Mozilla przypisuje OpenAI zasługę za wykrycie 41 ze 167 naprawionych luk, z których wszystkie zostały sklasyfikowane jako o wysokim poziomie zagrożenia. Aktualna wersja to Firefox 159.0.1, a wersje z rozszerzonym wsparciem to 153.6 i 115.44. Każdy, kto wyłączył automatyczne aktualizacje, powinien sprawdzić wersję w menu Pomoc oraz w sekcji Informacje o przeglądarce Firefox.
GPT‑6 Cyber to światowej klasy model służący do cyberobrony. W 2026 roku Firefox był jedną z najlepiej zabezpieczonych i najdokładniej sprawdzonych baz kodu na świecie. Nawet po dalszym wzmocnieniu zabezpieczeń dzięki wielu generacjom najnowocześniejszych modeli GPT‑6 Cyber wykrył nieznane wcześniej luki o wysokim stopniu zagrożenia, wskazał możliwości ulepszeń architektury i pomógł nam udostępnić poprawki milionom użytkowników.
Brian Grinstead, wybitny inżynier, Firefox
W jądrze systemu Linux model GPT-6 Cyber zidentyfikował 1 724 luki w zabezpieczeniach i opracował działające exploity dla 948 z nich, umożliwiające atakującemu uzyskanie uprawnień roota na danym komputerze. Firma OpenAI zgłosiła opiekunom jądra 304 krytyczne luki wraz z projektami poprawek i informuje, że prace nad kolejnymi poprawkami trwają. Dystrybucje takie jak Ubuntu i Fedora potrzebują czasu na wdrożenie tych poprawek, dlatego warto niezwłocznie zainstalować aktualizacje jądra w ciągu najbliższych tygodni.

0 komentarzy