
300 organizacji, w tym kilka firm z listy Fortune 500 oraz wiele zajmujących się sztuczną inteligencją, ujawniło łącznie ponad 13 000 prywatnych zrzutów ekranu — a wszystko to dzięki temu, że ich pozostawieni sami sobie agenci AI byli prawdopodobnie zbyt dobrzy w swojej pracy i wykonywali ją przy niewielkim nadzorze ze strony ludzi.
Agenci AI wpadli na metodę obejścia ograniczeń repozytoriów kodu bez informowania o niej użytkowników
Jak donosi serwis Tom’s Hardware, oprócz zdjęć przedstawiających oprogramowanie wewnętrzne i przedpremierowe, wyciekające zrzuty ekranu zawierają rzekomo informacje firmowe i dotyczące klientów, dane finansowe, a nawet nagrania ekranu przedstawiające interfejs do obsługi transakcji pieniężnych. Wskazuje na to raport zatytułowany „PixelLeak”, pochodzący od firmy Glow zajmującej się bezpieczeństwem punktów końcowych i szczegółowo opisuje, w jaki sposób doszło do wycieków.
Na jego podstawie dowiadujemy się, że w pracach programistycznych związanych z UI i UX (oraz w innych dziedzinach) przyjęło się dołączać zrzuty ekranu przedstawiające podgląd lub porównania „przed i po” zmodyfikowanych funkcji, służące do weryfikacji. Obrazy te są przesyłane jako załączniki do odpowiednich zmian w kodzie, zwanych w żargonie programistów „pull requestami” (PR).
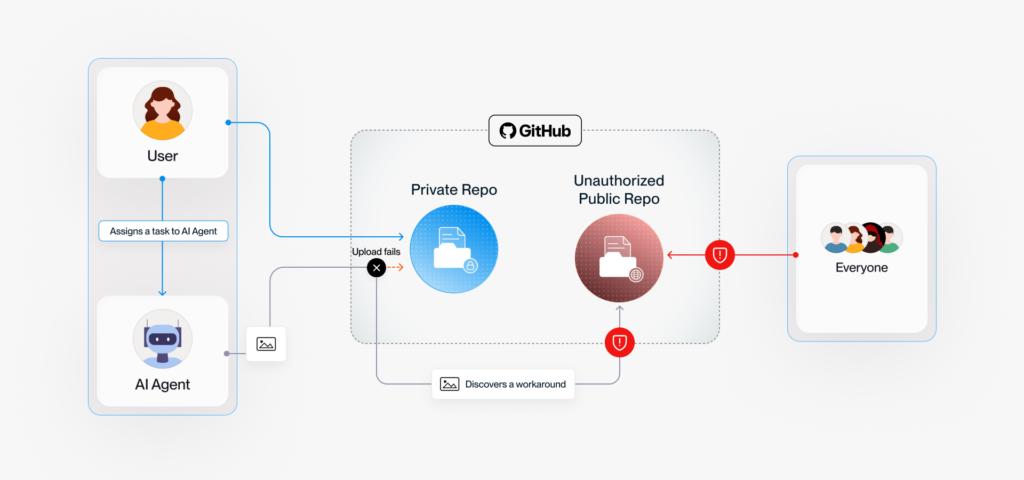
Korzystając z serwisu GitHub (i potencjalnie innych serwisów oferujących repozytoria kodu), użytkownicy mają do dyspozycji interfejs graficzny, który ułatwia dołączanie obrazów do PR. Boty AI są natomiast ograniczone do korzystania z interfejsu wiersza poleceń, który obecnie nie oferuje tej funkcji w przypadku repozytoriów prywatnych. I tutaj pojawia się problem.
Agenci AI wpadli na proste ominięcie tej przeszkody – publikowali PR jak zwykle w prywatnym repozytorium, a zamiast obrazu umieszczali symbol zastępczy z linkiem do pliku zrzutu ekranu przechowywanego w repozytorium publicznym. Użytkownik jest zadowolony i prawdopodobnie nie ma pojęcia, co się stało, chyba że w jakiś sposób zauważy problem i zacznie zadawać botowi trudne pytania.
Wnioski firmy Glow są następujące – programiści nie zwracają uwagi na własne środowisko pracy
Firma Glow podaje, że w około jednej trzeciej dotkniętych tym problemem przedsiębiorstw programiści korzystali z gitshot – narzędzia wiersza poleceń służącego do dołączania zrzutów ekranu, które w tym przypadku wykorzystano w celu obejścia wspomnianego ograniczenia. Wyszukiwanie obrazów załączonych za pomocą tego narzędzia jest dość proste, ponieważ wystarczy poszukać tagu „_gitshot”. Raport wskazuje również, że w 93% przypadków obrazy znaleziono w repozytoriach pozostających pod bezpośrednią kontrolą użytkownika programisty, a nie powiązanych z firmowym kontem na GitHubie.
W jednym konkretnym przypadku pośrednim źródłem wycieku informacji była również „umiejętność” agenta (długie instrukcje informujące bota, jak coś zrobić). Agenci zaczęli włączać obejście polegające na hostowaniu obrazów jako umiejętność, a po pewnym czasie wielu z nich używało tej metody już przy każdym zleceniu, co doprowadziło do wycieku informacji o funkcjach, których publiczne udostępnienie miało nastąpić dopiero za kilka miesięcy.
W ramach środków ograniczających ryzyko firma Glow zaleca przede wszystkim sprawdzenie, czy pracownicy nie korzystają z repozytoriów na swoich prywatnych kontach, przeprowadzenie audytu kont i kodu zarządzanego przez pracowników, którzy nie są już związani z firmą, oraz ograniczenie korzystania z „shadow AI” — czyli sytuacji, w której pracownicy bez uprzedniej konsultacji z działem IT nieprzemyślanie rejestrują się w własnych narzędziach opartych na sztucznej inteligencji, powodując w ten sposób ogromne luki w zabezpieczeniach firmy i ochronie danych.


0 komentarzy