
Dlaczego firma nie widzi zagrożenia, mimo że zbiera tysiące logów?
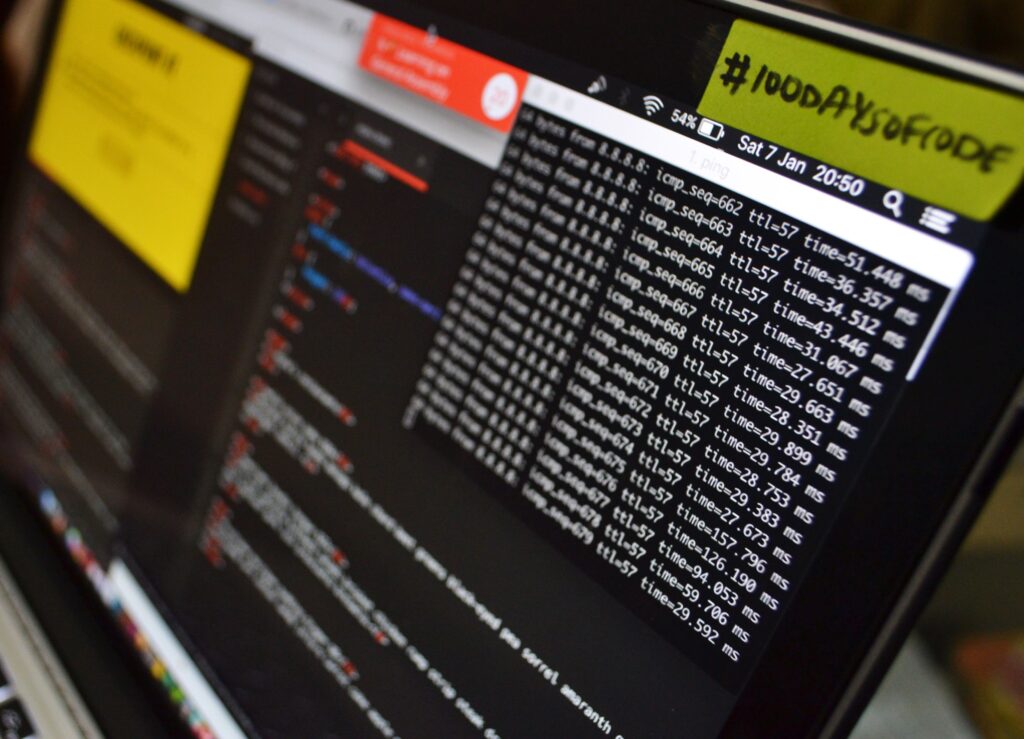
W wielu organizacjach problemem nie jest brak danych o bezpieczeństwie, lecz ich nadmiar. Firewall, serwery, systemy chmurowe, stacje robocze, aplikacje biznesowe i urządzenia sieciowe generują ogromną liczbę zdarzeń. Każde z nich osobno może wyglądać niegroźnie. Dopiero połączenie kilku sygnałów pokazuje, że w środowisku dzieje się coś nietypowego.
Przykład jest prosty: użytkownik loguje się z nowej lokalizacji, chwilę później uzyskuje dostęp do zasobu, z którego wcześniej nie korzystał, a następnie na serwerze pojawia się seria nietypowych zapytań. Trzy oddzielne alerty nie muszą wzbudzić alarmu. Wspólny kontekst może już wskazywać na przejęcie konta lub próbę ruchu bocznego w sieci.
Same logi nie wystarczą
Tradycyjne podejście polegające na ręcznym przeglądaniu logów sprawdza się tylko w małym środowisku. W większej firmie liczba źródeł rośnie szybciej niż możliwości zespołu bezpieczeństwa. Analitycy tracą czas na powtarzalne alerty, a istotne zdarzenia mogą zniknąć wśród tysięcy komunikatów o niskim priorytecie.
Dlatego coraz większe znaczenie ma korelacja. Jej celem nie jest zebranie jeszcze większej ilości danych, ale powiązanie informacji z różnych systemów i nadanie im kontekstu. W praktyce właśnie na tym opiera się system SIEM: centralizuje dane o zdarzeniach, analizuje zależności i pomaga szybciej wyłapać zachowania, które wymagają reakcji.
Kiedy SIEM zaczyna realnie pomagać?
Największa wartość pojawia się wtedy, gdy organizacja wie, jakie źródła danych są dla niej istotne. Samo podłączenie każdego możliwego logu nie gwarantuje lepszej ochrony. Najpierw warto określić scenariusze ryzyka: przejęcie konta, eskalację uprawnień, nietypową komunikację sieciową, próby dostępu do danych wrażliwych czy aktywność poza standardowymi godzinami pracy.
Dopiero później można budować reguły korelacji i priorytetyzować alerty. Dzięki temu zespół SOC nie otrzymuje kolejnej listy zdarzeń, lecz sygnały powiązane z konkretnym kontekstem biznesowym. To szczególnie ważne tam, gdzie infrastruktura obejmuje jednocześnie środowisko lokalne, chmurę i dużą liczbę punktów końcowych.
Dlaczego kontekst zmniejsza liczbę fałszywych alarmów?
Ten sam sygnał może oznaczać coś innego w zależności od użytkownika, urządzenia i pory dnia. Logowanie administratora do serwera jest normalne podczas zaplanowanych prac, ale może być krytyczne, gdy pojawia się nagle z nowego urządzenia i towarzyszą mu kolejne nietypowe działania. Połączenie informacji o tożsamości, zasobie i wcześniejszym zachowaniu pozwala trafniej ocenić priorytet zdarzenia.
Najczęstszy błąd: wdrożenie bez planu
SIEM nie jest narzędziem, które po instalacji automatycznie rozwiązuje problem cyberbezpieczeństwa. Jeśli firma nie określi odpowiedzialności, sposobu obsługi incydentów i jakości zbieranych danych, system może generować więcej pracy zamiast ją ograniczać.
Dlatego przed wdrożeniem warto odpowiedzieć na kilka pytań: które systemy są krytyczne, jakie zdarzenia powinny wywołać natychmiastową reakcję, kto analizuje alerty i jak wygląda eskalacja incydentu. Dobrze zaprojektowany proces powoduje, że SIEM staje się narzędziem do podejmowania decyzji, a nie wyłącznie magazynem logów.
W dojrzałym środowisku bezpieczeństwa liczy się nie liczba zebranych zdarzeń, ale czas potrzebny do zrozumienia, co naprawdę się wydarzyło. Im szybciej zespół potrafi połączyć pozornie niepowiązane sygnały, tym mniejsze okno działania pozostaje atakującemu.
0 komentarzy