
Jak podaje państwowy instytut badawczy NASK na platformie X, Polska jako jedno z pierwszych państw na świecie udostępnia własną platformę Bug Bounty dla serwisów publicznych. Celem programu uruchomionego przez NASK ma być zaangażowanie niezależnych badaczy bezpieczeństwa w wykrywanie i zgłaszanie podatności w serwisach publicznych objętych programem. Pula nagród wynosi 1 mln złotych, a za pojedynczą, potwierdzoną podatność można otrzymać nawet 20 tys. złotych.
Czym jest Bug Bounty?
Bug Bounty to forma konkursu, w ramach którego uczestnicy zgłaszają podatności (błędy bezpieczeństwa) znalezione w określonych systemach. Zgłoszenia są weryfikowane, a znalazcy potwierdzonych podatności zostają nagrodzeni. Celem Bug Bounty jest podniesienie poziomu bezpieczeństwa systemów oraz promowanie etycznego hackingu.
hack.cert.pl
Platforma startuje z 5 różnymi programami, w których możecie wziąć udział:
- Bug Bounty Gmina Władysławowo,
- Bug Bounty CERT Polska,
- Portal www.gov.pl,
- mSzyfr,
- NASK.
Jakich nagród możecie się spodziewać?
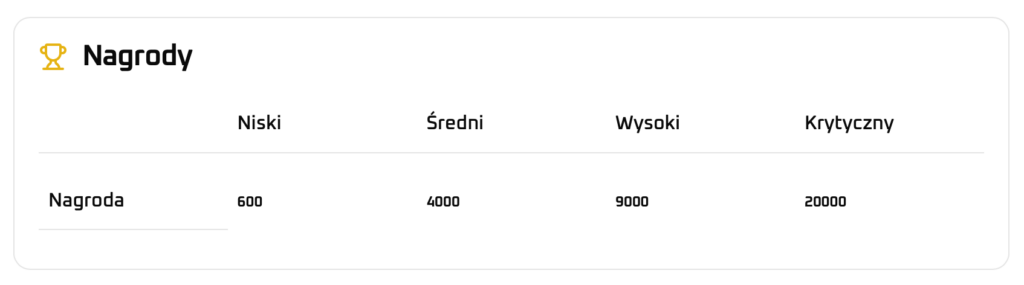
Wspomniane nagrody mają oczywiście charakter pieniężny. Warto przy tym jednak pamiętać, że wysokość nagród i warunki ich wypłaty są określane osobno dla każdego z wymienionych programów. Szczegóły dotyczące tego aspektu konkursu znajdziecie w regulaminach zamieszczonych bezpośrednio w zakładkach opisujących każdy program. Zamieszczone poniżej przykładowe zestawienie nagród dotyczy programu „mSzyfr” – pierwszego polskiego, bezpłatnego komunikatora do bezpiecznej komunikacji.
Pamiętajcie jednak, że pewne podatności są wyłączone z konkursu. Pełną listę wyłączeń znajdziecie na stronie każdego programu. Organizator zwraca również uwagę, że dopuszczalne jest użycie automatycznych narzędzi z maksymalną szybkością skanowania na poziomie 5 req/s. Testy mogą być prowadzone wyłącznie z użyciem kont własnych lub kont testowych. Niedopuszczalne jest korzystanie z kont innych użytkowników.
W jaki sposób zgłosić podatność i kto może brać udział w programie?
Zgłoszenia podatności należy dokonać poprzez formularz dostępny na stronie konkretnego konkursu po zalogowaniu do platformy. Organizator zaznacza, że każdy formularz musi zostać starannie wypełniony i zawierać szczegółowy opis, kroki reprodukcji lub PoC i opis wpływu na bezpieczeństwo.
Warunkiem wzięcia udziału w programie jest konieczność posiadania 18 lat, statusu polskiego rezydenta podatkowego oraz numeru PESEL. Do wysłania zgłoszenia wymagane jest logowanie z wykorzystaniem Login.gov.pl. Dodatkowe ograniczenia mogą pojawić się również w regulaminach konkretnych konkursów. Warto zaznaczyć, że możliwość uczestnictwa dla pracowników i współpracowników podmiotu odpowiedzialnego za system objęty programem oraz ich najbliższej rodziny jest ograniczona.

0 komentarzy