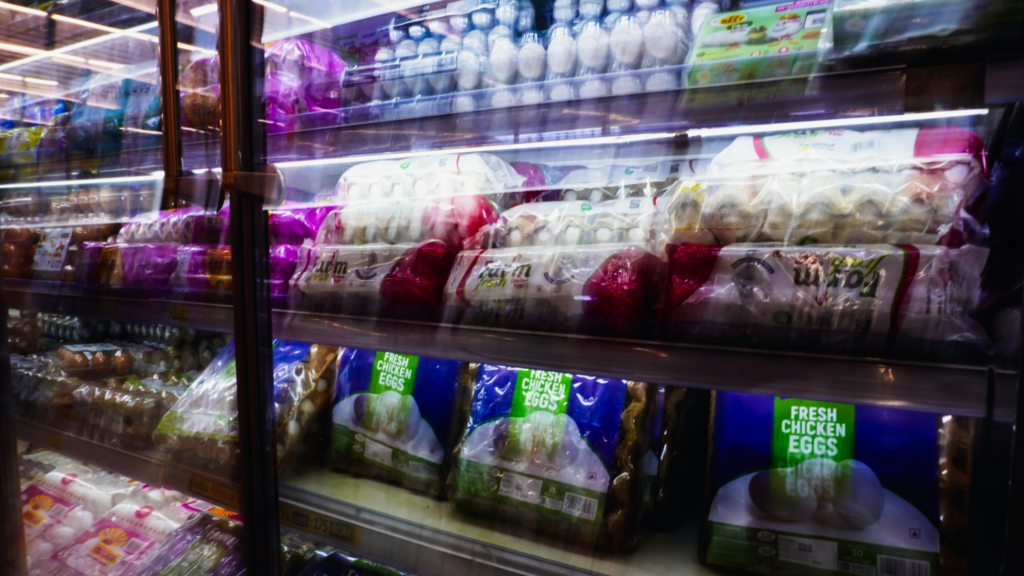

Dziesiątki supermarketów w siedmiu krajach europejskich padły ofiarą cyberataku – bardzo podobnego do tego we Francji z początku października – który dotknął ich lodówki i zamrażarki. Temperatura zamrażarek w kilku sklepach w całej Europie wzrosła podobno nawet do 50°C. Atak dotknął około 40 supermarketów sieci Delhaize w Belgii i Luksemburgu, a mniejsza liczba sklepów ucierpiała w Szwecji, Irlandii, Holandii, Estonii i Finlandii.
Powtarzające się cyberataki budzą głębokie zaniepokojenie – „celowa próbą zakłócenia naszego łańcucha dostaw żywności„
Serwis BBC podaje, że Sabcobel – belgijska firma produkująca niektóre z lodówek objętych cyberatakiem – poinformowała, że parowniki tych urządzeń zostały przełączone w tryb odszraniania, co spowodowało ich nagrzanie się. Uważa się, że była to ta sama metoda, która została wykorzystana podczas incydentu z zeszłego miesiąca, który dotknął setki francuskich supermarketów.
Stephan Moelans, dyrektor generalny firmy Sabcobel, która obsługuje systemy sieci Delhaize, powiedział w poniedziałek agencji informacyjnej Belga, że incydent ten był cyberatakiem oraz że firma „pracowała przez całą noc i rano, aby odłączyć dotknięte awarią urządzenia od sieci”. Dodał również, że od czasu ataku we Francji na początku października firma pracowała nad „zabezpieczeniem lodówek naszych klientów przed tą luką”, ale urządzenia wymagały fizycznych modyfikacji, a nie tylko aktualizacji oprogramowania.
Najprostszym rozwiązaniem jest zarządzanie lodówkami za pośrednictwem bezpiecznego połączenia internetowego. Większość naszych klientów przeszła na to rozwiązanie po ataku we Francji
Stephan Moelans, dyrektor generalny firmy Sabcobel
Komisarz UE ds. żywności i rolnictwa, Christophe Hansen, stwierdził, że powtarzające się cyberataki budzą głębokie zaniepokojenie, nazywając je „celową próbą zakłócenia naszego łańcucha dostaw żywności i podważenia zaufania konsumentów do niego”.

Ataki na supermarkety, w których nie stawia się żądań finansowych, wskazują raczej na sabotaż – tylko kto jest za nie odpowiedzialny?
Jak zauważa serwis The Guardian, wiele cyberataków wiąże się z wymuszeniami lub ma podłoże polityczne i potencjalnie jest przeprowadzanych przez podmioty na szczeblu państwowym. Takiego zdania jest również Tom Hegel z firmy SentinelOne zajmującej się cyberbezpieczeństwem. Dodał on jednak, że ataki na supermarkety, w których nie stawiano żądań finansowych, wskazują raczej na sabotaż.
Handel detaliczny jest łatwym celem, ponieważ sieci handlowe zarządzają ogromną infrastrukturą obejmującą sterowniki chłodnicze, systemy zarządzania budynkami, panele kontroli dostępu oraz sprzęt kasowy. Haker, który loguje się do narażonego panelu sterowania, nie pozostawia po sobie prawie żadnych śladów. Z punktu widzenia osoby broniącej się nastolatek i służba wywiadowcza wyglądałyby niemal identycznie.
Tom Hegel
Patrick Lamplmair z firmy zajmującej się cyberbezpieczeństwem Tributech stwierdził, że cyberprzestępcy będą kontynuować ataki „dopóki systemy nie przestaną działać”, ponieważ metoda ta jest „tania, a szkody są natychmiastowe”. Dodał, że wiele dotkniętych systemów chłodniczych miało znane i do tej pory nieusunięte luki w zabezpieczeniach. Największe firmy odpowiedzialne za łańcuch dostaw muszą podejść do kwestii cyberbezpieczeństwa poważniej, niż kiedykolwiek wcześniej.
Tysiące tych sterowników było nadal dostępnych z internetu po ataku we Francji. Kilka poleceń wysłanych do regulatora temperatury może zniszczyć zapasy w ciągu jednej nocy i spowodować zamknięcie sklepów.
Patrick Lamplmair

0 komentarzy