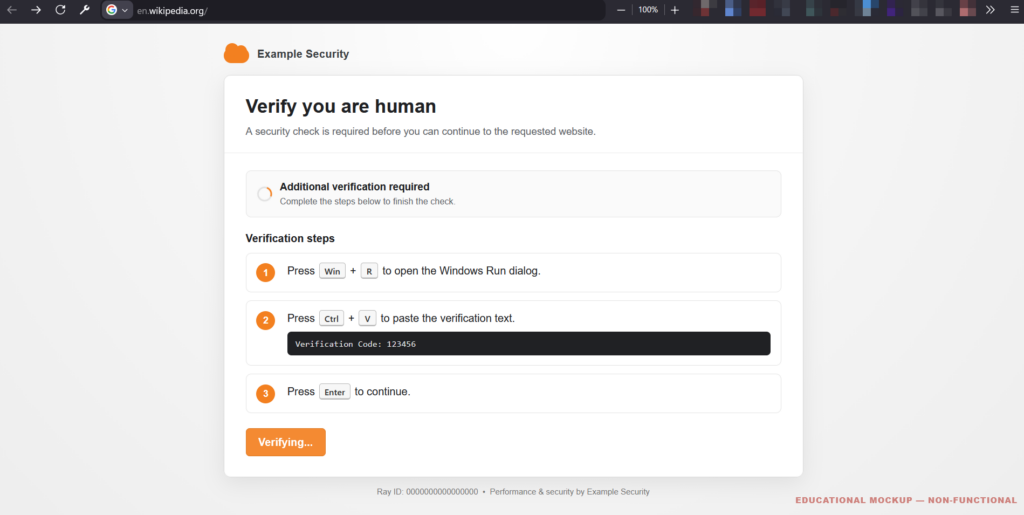
Badacze zajmujący się cyberbezpieczeństwem zwracają uwagę na rosnącą skalę zagrożeń opartych na technice inżynierii społecznej ClickFix. Jest ona obecnie wykorzystywana zarówno w prostych, jak i w coraz częściej występujących złożonych operacjach mających na celu włamanie się do Waszego komputera. Wiele z nich próbuje udawać znane wszystkim testy CAPTCHA. Uśpiona czujność i niezwracanie wystarczającej uwagi przez wielu użytkowników internetu mogą zostać dzięki tym technikom bardzo łatwo wykorzystane.
ClickFix podaje się za testy CAPTCHA i wykorzystuje Twoją nieuwagę
Specjaliści w dziedzinie cyberbezpieczeństwa wskazują, że ataki typu ClickFix rozpoczynają się od wyświetlenia wyskakującego okienka na zaufanej stronie internetowej, zawierającego pilne instrukcje. Cyberprzestępcy wykorzystują w ten sposób znajome internautom testy CAPTCHA jako narzędzie do zwiększenia skuteczności ataków socjotechnicznych, prosząc użytkowników o skopiowanie, wklejenie i wykonanie ukrytego polecenia z wiersza poleceń systemu Windows lub Mac.
Zgodnie z doniesieniami serwisu TechSpot, według badacza ds. bezpieczeństwa Kevina Beaumonta, ofiary ataków ClickFix zalewają obecnie platformę Reddit prośbami o pomoc. Cyberprzestępcy przejmują od pewnego czasu kontrolę nad legalnymi stronami internetowymi, aby tworzyć nowe ataki oparte na technikach związanych z ClickFix, co pozwala im łatwiej nakłaniać niczego niepodejrzewających użytkowników do wykonywania obcych poleceń ze stron internetowych, które regularnie odwiedzają.
Beaumont doradza, że organizacje biznesowe działające w ekosystemie Windows mogą zneutralizować problem ataków ClickFix z wykorzystaniem CAPTCHA i innych zagrożeń związanych z oknem „Start/Uruchom”, całkowicie wyłączając tę funkcję. Microsoft udostępnia specjalne zasady grupowe, które uniemożliwiają określonym grupom użytkowników dostęp do tej funkcji, choć większość firm raczej nie będzie potrzebowała tak radykalnego środka bezpieczeństwa.

Nowa fala zagrożeń nie zniknie w najbliższym czasie
Zagrożenia takie jak ataki ClickFix doskonale nadają się do rozprzestrzeniania złośliwego oprogramowania. Techniki inżynierii społecznej eliminują konieczność budowania „prawdziwej” infrastruktury sieciowej w celu dostarczenia złośliwego oprogramowania na komputery docelowe. Nie ma potrzeby przejmowania kontroli nad istniejącymi systemami, korzystania z certyfikatów zaufanych przez Microsoft ani rotacji złośliwych domen typu „command-and-control” w celu dostarczenia pakietu złośliwego oprogramowania.
Producenci oprogramowania próbują przeciwdziałać temu zjawisku, opracowując nowe środki bezpieczeństwa zarówno dla ekosystemów Windows, jak i Mac. Jednak twórcy złośliwego oprogramowania również włączyli się w ten wyścig zbrojeń, poszukując nowych metod ataku, które nadal się sprawdzają. Specjaliści w dziedzinie cyberbezpieczeństwa ostrzegają, że nowa fala zagrożeń związanych z ClickFix nie zniknie w najbliższym czasie. Rosnąca liczba użytkowników poszukujących jak najprostszych rozwiązań w zakresie korzystania z komputerów znacznie ułatwia cyberprzestępcom pracę. Wystarczy tylko chwila nieuwagi i zbyt duże zaufanie do wszystkiego, co wyświetla się na naszym ekranie.


0 komentarzy