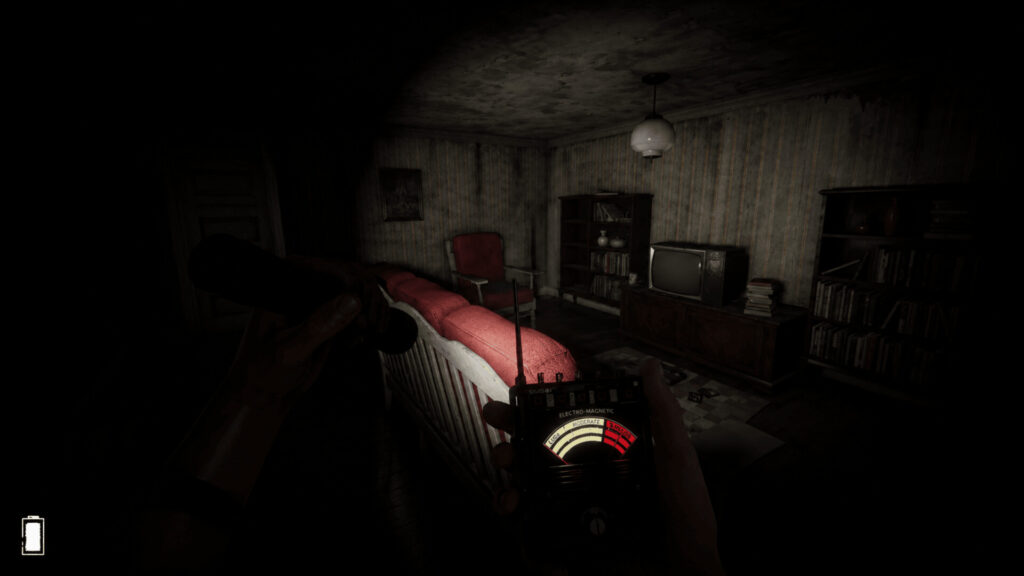

Na platformie Steam pojawiła się darmowa gra, przedstawiająca się jako niezależny horror, a w rzeczywistości służąca do infekowania komputerów złośliwym oprogramowaniem. Znany analityk bezpieczeństwa Eric Parker w swoim najnowszym materiale wziął pod lupę tytuł Beyond The Dark i ujawnił stojący za nim wyrafinowany mechanizm, który pozwala twórcom rzeczonego tytułu na ominięcie zabezpieczeń systemu Windows i kradzież wrażliwych danych użytkowników.
Beyond The Dark na Steamie to malware – trzymaj się od tej gry z daleka
Choć platforma Steam słynie z teoretycznie rygorystycznego procesu weryfikacji zgłaszanych produkcji (choć jak jest w rzeczywistości, wielu z nas już wie – wystarczy rzucić okiem na zakładkę popularnych nowości lub świeżo dodanych produkcji, aby wręcz utonąć w zalewie niskiej jakości, taśmowo produkowanych tytułów), oszustom po raz kolejny udało się oszukać system.
Choć Beyond The Dark reklamowane jest jako trzymający w napięciu survival horror (ciekawostka – po ostatnich zmianach opis brzmi następująco: „Turowa gra strategiczna inspirowana szachami. Zbieraj żołędzie na środku wyspy i eliminuj wrogie figury po drodze”.), po bliższym zapoznaniu się z „grą” uwidaczniają się liczne anomalie. Podejrzane osiągnięcia pokroju „Pokonaj kapibarę” średnio wpisują się w estetykę horroru i prawdopodobnie zostały żywcem skopiowane z innej produkcji. Parker zwrócił także uwagę na ogromną rozbieżność w rozmiarze plików – Steam informuje, że produkt waży 9 GB, niemniej klient pobiera zaledwie ok. 33 MB danych.
W przeciwieństwie do prymitywnego malware opartego na prostych skryptach, twórcy tej złośliwej gry użyli sprytnej metody infiltracji, objawiającej się pod postacią podmiany kluczowego pliku silnika – UnityPlayer.dll. Podczas uruchomienia, zmodyfikowana biblioteka ładuje w pamięci oryginalny, czysty silnik Unity. Dzięki temu Beyond The Dark rzeczywiście się włącza, wyświetla menu i całkiem dobrze wychodzi mu podszywanie się pod darmową, niedopracowaną produkcję, jakich na Stamie wszak nie brakuje. Ponieważ proces ten nie tworzy żadnych dodatkowych, podejrzanych podprocesów, pozostaje w ukryciu i bez problemu potrafi całkowicie oszukać w pełni aktywną usługę Windows Defender
Analiza kodu wykazała, że program najpierw sprawdza adres MAC urządzenia w ramach ochrony przed uruchomieniem w systemach testowych, a następnie skanuje foldery użytkownika w poszukiwaniu rozszerzeń przeglądarki Chrome. Głównym celem ataku są wtyczki powiązane z kryptowalutami, takie jak popularny portfel MetaMask. Wedle Erica Parkera, celem złośliwego oprogramowania mogą paść m.in. osoby korzystające z platform pokroju Pump.fun.
Co więcej, wirus jest w stanie okraść graczy z… rzadkich i wartościowych wirtualnych przedmiotów na platformie Roblox (a przynajmniej tak wynika z jednej z relacji). Jakby tego było mało, złośliwe oprogramowanie komunikuje się z serwerem, skąd może dynamicznie pobrać dodatkowe archiwa ZIP z kolejnymi stadiami złośliwego kodu, dostosowanymi do zawartości komputera ofiary.
W skrócie – pod żadnym pozorem nie instalujcie gry Beyond The Dark, w momencie pisania tekstu wciąż dostępnej bezpłatnie na Steamie. Jeśli ktoś obcy zacznie zachęcać was do jej pobrania – zgłoście jego konto. Jeśli robi to wasz znajomy – wytłumaczcie mu, iż pakuje was (oraz siebie) w ogromne tarapaty.
0 komentarzy