
Znana grupa hakerska ShinyHunters poinformowała o przełamaniu zabezpieczeń serwisów powiązanych z amerykańskim Federalnym Biurem Śledczym (FBI) i wykradzeniu danych osobowych zarówno wszystkich obecnych oraz byłych pracowników, jak i kandydatów ubiegających się o posadę w agencji. Wedle relacji, w rękach przestępców mogło znaleźć się od dwóch do trzech terabajtów poufnych informacji, w tym numery telefonów, adresy zamieszkania oraz dane członków rodzin agentów. W oficjalnym komunikacie biuro potwierdziło, iż prowadzi śledztwo w sprawie nieautoryzowanej aktywności.
Sposób przeprowadzenia ataku i weryfikacja wycieku
Według informacji przekazanych przez przedstawiciela grupy ShinyHunters, do przełamania zabezpieczeń wykorzystano podatność typu zero-day w oprogramowaniu Oracle PeopleSoft. Zaimplementowana luka pozwoliła hakerom uzyskać nieautoryzowany dostęp do serwerów chmurowych AWS GovCloud i pobrać od 2 do 3 terabajtów wrażliwych danych. Wśród skradzionych zasobów znajdują się nie tylko dane osobowe, ale również wrażliwe informacje zdrowotne zatrudnionych przez FBI osób oraz potencjalnych pracowników, którzy wciąż oczekują na rozpatrzenie swojej kandydatury.
W celu uwiarygodnienia swoich deklaracji hakerzy udostępnili redakcji serwisu 404 Media próbkę zawierającą dane 5000 agentów. Dziennikarze zweryfikowali autentyczność wpisów w procesie białego wywiadu, posiłkując się przy tym narzędziem Darkside. Analiza wykazała, że numery telefonów oraz przypisane do nich dane osobowe faktycznie należą do aktywnych pracowników Departamentu Sprawiedliwości USA, a więc administracja Donalda Trumpa została postawiona w nieciekawej sytuacji.
Atak na witrynę rekrutacyjną i motywy działań
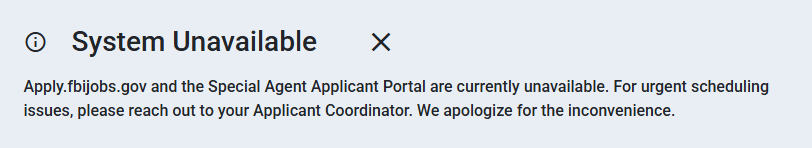
Równolegle z przejęciem baz danych grupa hakerów zmodyfikowała wygląd oficjalnej strony rekrutacyjnej FBIjobs.gov. Na serwerze umieszczono komunikat imitujący zawiadomienia o zajęciu domeny (a przy okazji nawiązujący do stylu wypowiedzi Trumpa, zakończony stwierdzeniem „dziękujemy za poświęcenie uwagi tej sprawie”), jakimi służby państwowe zwykle opatrują zamykane serwisy wykorzystywane przez przestępców. W związku z powyższym platforma została czasowo wyłączona z użytku, a odwiedzających wita taki oto komunikat:
Przedstawiciele ShinyHunters oświadczyli, że nie mają zamiaru zarobić na opisywanym występku i nie stanowi on klasycznej próby wymuszenia okupu. Grupa określa swoje działania mianem presji, której celem jest skłonienie agencji do usunięcia lub sprostowania wcześniej opublikowanego raportu. W dokumencie tym FBI zarzuciło hakerom wyolbrzymianie swoich sukcesów, stosowanie gróźb wobec rodzin ofiar oraz organizowanie tzw. swattingu. ShinyHunters dali agencji tydzień na wycofanie tych twierdzeń.
Zagrożenie dla bezpieczeństwa i reakcja FBI
Każdy wyciek może mieć poważne konsekwencje, ale ten dotyczący ogromnej agencji rządowej to problem zupełnie innej skali. Dostęp do danych osobowych agentów, ich adresów domowych i informacji o małżonkach stwarza bezpośrednie zagrożenie dla ich fizycznego bezpieczeństwa, a także otwiera drogę do zastraszania ze strony grup przestępczych lub wykorzystania informacji przez obce wywiady.

W krótkim oświadczeniu przesłanym mediom rzecznik FBI potwierdził, że agencja jest świadoma doniesień dotyczących nieautoryzowanej aktywności na stronie FBIjobs.gov i prowadzi w tej sprawie czynności wyjaśniające.
0 komentarzy